Artikel | Je eerste cybercrisis als bestuurder beleef je liever tijdens een simulatie
De afgelopen weken lieten twee incidenten zien hoe kwetsbaar we voor digitale dreigingen zijn. Op 21 oktober haalden tientallen Nederlandse websites zichzelf offline door een kritieke kwetsbaarheid in PHP, de programmeertaal die 70% van alle websites gebruikt. Eerder schakelde Ahold Delhaize uit voorzorg systemen uit na verdachte IT-activiteit, met gevolgen voor Albert Heijn, Etos en Gall & Gall. De boodschap is duidelijk: digitale verstoringen raken fysieke processen. De keuzes van bestuurders worden daarbij steeds belangrijker: welke keuze maak jij als morgen je belangrijkste digitale systemen uitvallen?
Cyber is een bestuurszaak
Cybersecurity is sinds 15 augustus 2026 geen unieke verantwoordelijkheid voor de IT-afdeling meer. Sindsdien is namelijk de Cyberbeveiligingswet (Cbw) van kracht. Artikel 24 daaruit bepaalt dat het bestuur de cybersecuritymaatregelen moet goedkeuren en toezicht houdt op de uitvoering daarvan. Ieder bestuurslid moet bovendien over genoeg kennis en vaardigheden beschikken om risico's te herkennen en maatregelen te beoordelen. Dat moet je kunnen aantonen met een opleiding. Wie deze zorgplicht verzaakt, kan persoonlijk aansprakelijk worden gesteld.
Dat is geen reden voor paniek, wel voor actie. Je hoeft geen cybersecurityspecialist te worden. Je moet wel kunnen beoordelen of de risico's goed in beeld zijn en onder druk de juiste beslissingen kunnen nemen.
“Van de sessie over cyberweerbaarheid heb ik meegenomen dat - zelfs - wij als telematics bedrijf ons na deze sessie realiseren dat er te nonchalant mee omgegaan wordt.” Arno van der Steen (CCO bij V-tron)
Wat je pas weet als het gebeurt
Een cybercrisis dwingt tot keuzes waar geen handleiding voor bestaat: haal je systemen offline en accepteer je schade, of houd je ze draaiend met veiligheidsrisico’s? Welke processen hebben prioriteit, en wie informeer je wanneer, met onvolledige informatie en de klok tegen? Zulke afwegingen leer je niet uit een presentatie, maar door te oefenen.
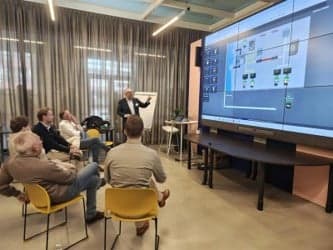
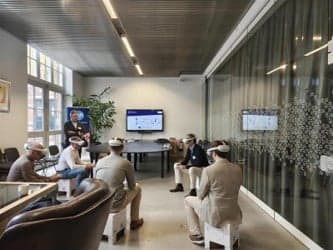
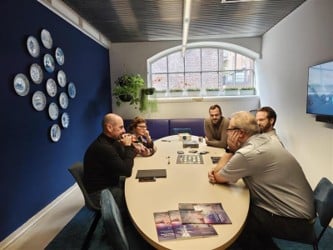
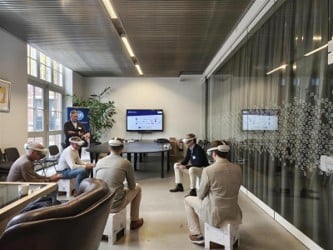
Tijdens de CyberSim Executive Edition in Delft op 16 oktober doorliepen bestuurders middels gamification realistische cyber dreigingsscenario’s. Een van de deelnemers, Ferry Smith, verwoordde de toegevoegde waarde als volgt:
“De serious games die zijn gespeeld, gaven in een kort tijdsbestek veel inzicht in zowel de problematiek als de oplossingsrichtingen rond de Cbw.”
Minstens zo waardevol waren de gesprekken tussen deelnemers. Arno van der Steen, CCO bij V-tron, nam deze les mee:
“Van de sessie over cyberweerbaarheid heb ik meegenomen dat - zelfs - wij als telematics bedrijf ons na deze sessie realiseren dat er te nonchalant mee omgegaan wordt.”
Smith benadrukte:
“De bijeenkomst over de Cyberbeveiligingswet (Cbw) heeft duidelijk gemaakt dat bestuurders van organisaties een verantwoordelijkheid hebben om dit binnen hun organisatie goed te regelen. Wanneer het gaat om fysieke objecten die gerelateerd zijn aan infrastructuur kan een gehackt systeem desastreuze veiligheidsrisico’s met zich meebrengen voor de gebruikers van deze meestal openbare voorzieningen. Ook kleinere organisaties, die in eerste instantie niet onder de Cbw lijken te vallen hebben een verantwoordelijkheid wanneer zij aan organisaties leveren die wel onder de Cbw vallen. Dus ook bestuurders van kleinere organisaties moeten hier alert op zijn.”
Volgens Van der Steen ligt “de grootste eyeopener” in het overschatten van de eigen veiligheid:
“Heel veel van de ‘bedreiging’ komt van overschatten van je veiligheid en vertrouwen in de bescherming van de systemen door genomen maatregelen. Een groot risico zit juist in de alledaagse handelingen: dat ene telefoontje of even de PC ‘open’ laten staan als je een ander klusje doet”.
“De serious games die zijn gespeeld, gaven in een kort tijdsbestek veel inzicht in zowel de problematiek als de oplossingsrichtingen rond de Cbw.” Ferry Smith
2027: doe en denk mee
Een simulatie maakt zichtbaar waar jouw organisatie daar nog niet klaar voor is. Dat wil je liever nu weten dan tijdens een echt incident. De aanwezige deelnemers op 16 oktober hebben dat al kunnen doorleven. Wil jij dat ook? Connekt en het ministerie van Infrastructuur en Waterstaat blijven zich inzetten voor meer cyberweerbaarheid in mobiliteit en infrastructuur. In 2027 volgen nieuwe daarom nieuwe bijeenkomsten en activiteiten op dit gebied.
Heb je vragen of wil je meer informatie? Neem contact op met Sybe Andringa of Tom van Dam.